 GridConnect
Jeder Zugriff. Jeder Schrank. Jeder Standort. Unter Kontrolle.
Die integrierte Plattform für rackbasierte Zutrittskontrolle, Monitoring und Alarmmanagement in Rechenzentren und kritischen Infrastrukturen.
Was ist KRITIS?
Kritische Infrastrukturen (KRITIS) sind Einrichtungen, Anlagen und Teile davon, die von hoher Bedeutung für das Funktionieren des Gemeinwesens sind und deren Ausfall oder Beeinträchtigung erhebliche Versorgungsengpässe oder Gefährdungen der öffentlichen Sicherheit zur Folge hätte (§ 2 Abs. 10 BSI-Gesetz).
In Deutschland wird der Schutz kritischer Infrastrukturen über das BSI-Gesetz und die BSI-KritisV geregelt. Seit dem 17. März 2026 ergänzt das KRITIS-Dachgesetz diesen Rahmen um bundeseinheitliche Pflichten zur physischen Resilienz und setzt damit die europäische CER-Richtlinie (Critical Entities Resilience) um. Mit dem Dachgesetz wird zugleich ein zehnter Sektor aufgenommen: die Siedlungsabfallentsorgung.
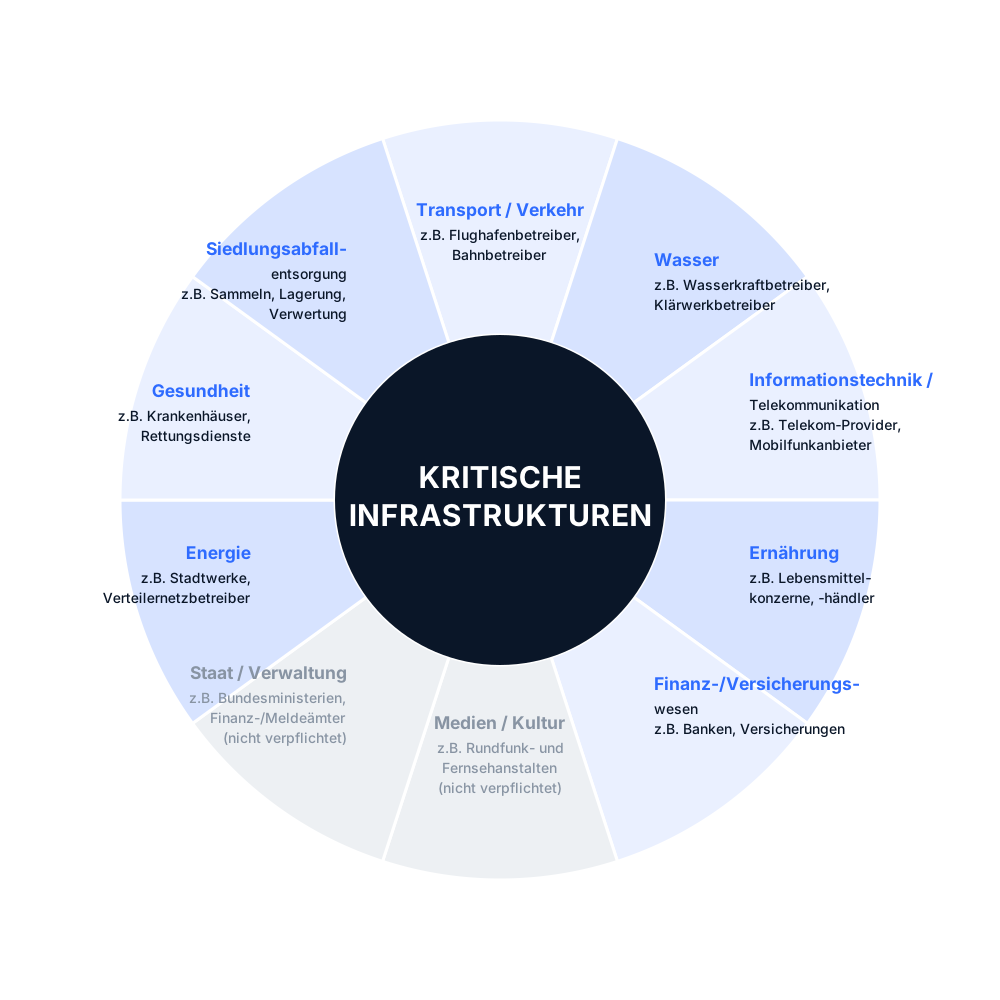
Die zehn KRITIS-Sektoren nach § 2 BSI-Gesetz und KRITIS-Dachgesetz (Stand 2026), vereinfachte Darstellung. Für Staat/Verwaltung und Medien/Kultur gelten abweichende bzw. eingeschränkte Verpflichtungen. Maßgeblich sind die jeweils aktuellen Vorgaben von BSI und BBK.
Der Sektor Informationstechnik und Telekommunikation — und damit insbesondere Rechenzentren — zählt zu den Bereichen mit den umfassendsten Anforderungen an physische Sicherheit, Nachweisbarkeit und Meldefähigkeit. Genau hier setzt unsere Plattform an: auf der letzten, oft am wenigsten transparenten Ebene der physischen Sicherheit — dem einzelnen Rack.
Der letzte blinde Fleck in der Sicherheitsarchitektur
Rechenzentren schützen Gebäude, Räume und Netzwerkzugänge umfassend. Der physische Zugriff auf einzelne IT-Racks und Technikschränke wird jedoch häufig nur dezentral oder mit voneinander getrennten Systemen überwacht.
Dadurch fehlen Transparenz, einheitliche Prozesse und eine zentrale Auswertung — gerade auf der letzten, kritischsten Ebene der physischen Sicherheit.
Das IT-Schrank Griffschloss im Überblick
Die physische Grundlage der Plattform bildet ein elektronisches Schließsystem auf Rack-Ebene — TANlock 3.
Es sichert, verwaltet und protokolliert den Zugang zu einzelnen IT- und Technikschränken.
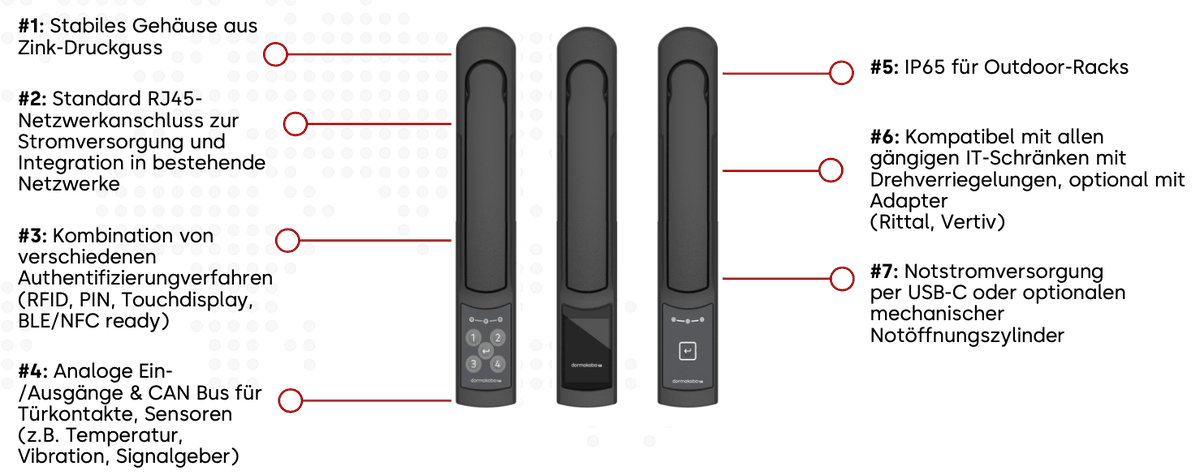
TANlock 3 im Überblick — Produktdarstellung von dormakaba.
Vom Zugriff bis zur Dokumentation
Rack-Zugriff
Ein Mitarbeitender oder Techniker möchte ein IT-Rack öffnen.
Elektronisches Schloss
Authentifizierung und Freigabe direkt am Rack, z. B. mit TANlock 3.
Sicherheitsplattform
Das Ereignis wird erfasst, geprüft und zentral zusammengeführt.
Dashboard und Alarmierung
Zustand und Ereignis erscheinen im Dashboard, kritische Fälle lösen einen Alarm aus.
Reaktion und Dokumentation
Verantwortliche reagieren, der Vorgang wird lückenlos dokumentiert.
Zentrales Monitoring mit zenon SIEM
Auf Softwareseite führt eine zentrale Sicherheitsplattform auf Basis von zenon alle Ereignisse, Zustände und Berechtigungsinformationen der angeschlossenen Racks zusammen.
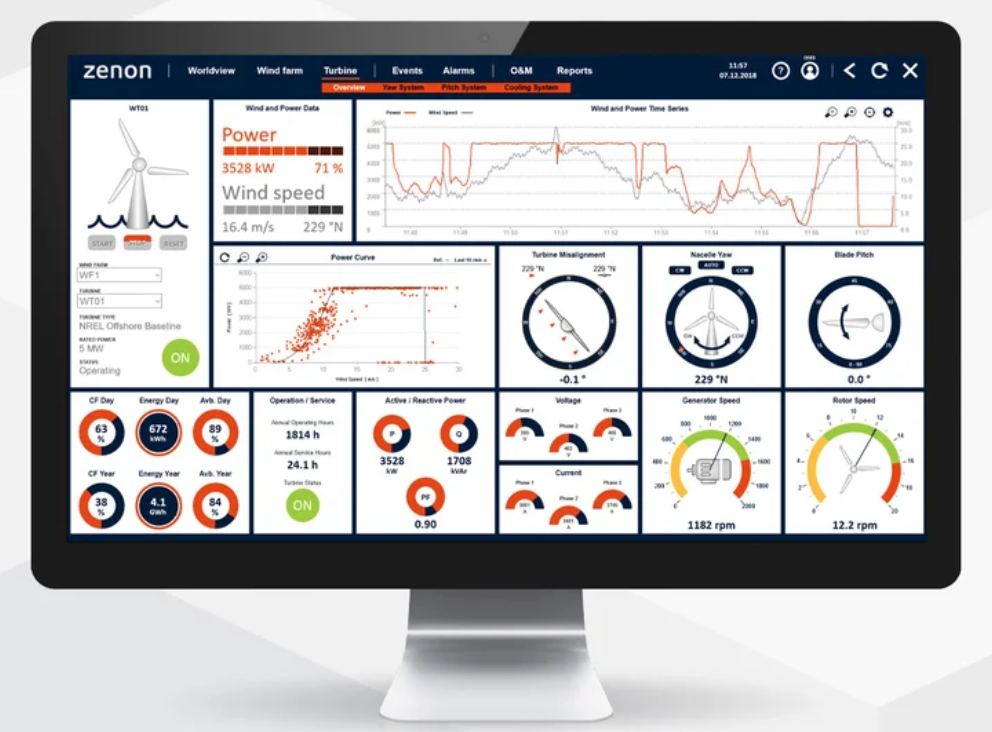
Beispielhafte zenon-Monitoring-Oberfläche (Illustration) — konkrete Dashboards werden projektspezifisch parametriert.
Ereignisse werden erfasst, korreliert und priorisiert dargestellt. Sie stehen für Auswertung, Reporting sowie Audit- und Compliance-Prozesse zur Verfügung — nachvollziehbar und jederzeit abrufbar.
Dank ihrer modularen und skalierbaren Architektur unterstützt die Plattform sowohl lokale Implementierungen als auch eine zentrale, standortübergreifende Sicht — für einheitliches Reporting und Sicherheitsüberwachung über mehrere Standorte hinweg.
Umsetzung aus einer Hand
GridConnect Solutions verbindet Rack-Zutrittskontrolle und zentrale Sicherheitsplattform zu einer durchgängigen Lösung — von der ersten Analyse bis zum laufenden Betrieb. Beratung, Konzeption, Hardwarelieferung, Montage, Softwareparametrierung, Inbetriebnahme und Service kommen von einem Ansprechpartner.
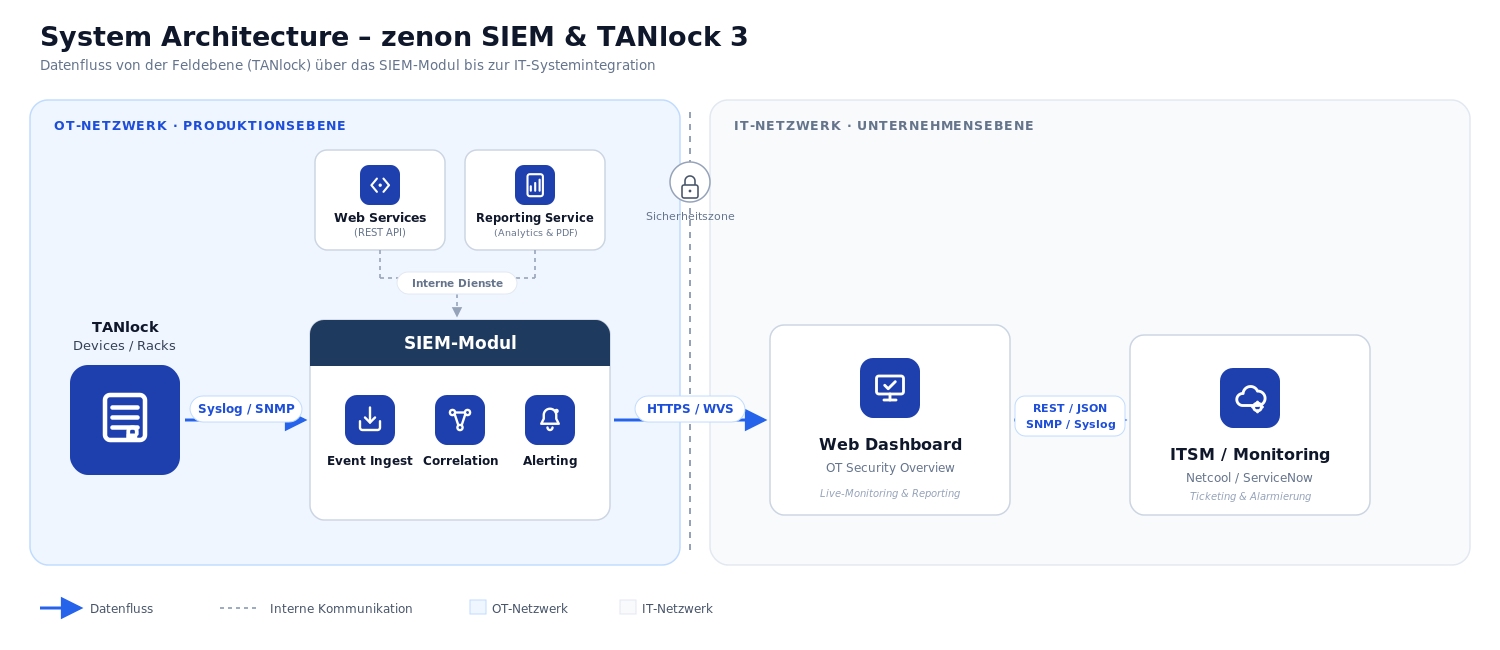
Systemarchitektur — Datenfluss von der Feldebene (TANlock) über das SIEM-Modul bis zur IT-Systemintegration.
Vereinfacht dargestellt trennt die Architektur zwei Ebenen, die durch eine definierte Sicherheitszone voneinander abgegrenzt sind: Im OT-Netzwerk auf Produktionsebene erfassen die TANlock-Geräte an den Racks Zutrittsereignisse und senden sie per Syslog/SNMP an das zentrale SIEM-Modul, das sie entgegennimmt, korreliert und bei Bedarf Alarme auslöst. Ergänzende interne Dienste stellen die Daten zusätzlich als REST-API und für Reporting bereit. Über eine gesicherte Verbindung (HTTPS/WVS) gelangen die aufbereiteten Informationen anschließend ins IT-Netzwerk auf Unternehmensebene, wo sie im Web-Dashboard für die laufende Überwachung sichtbar werden und über REST/JSON sowie SNMP/Syslog an bestehende ITSM- und Monitoring-Systeme wie Netcool oder ServiceNow für Ticketing und Alarmierung weitergereicht werden können.
Der vollständige Projektlebenszyklus aus einer Hand
Bedarfs- und Risikoanalyse
Aufnahme der Ausgangslage, Schutzziele und Anforderungen vor Ort.
Sicherheits- und Systemkonzeption
Konzept für Zutrittskontrolle, Monitoring und Alarmierung.
Planung der Systemarchitektur
Auslegung für aktuellen und künftigen Standort- und Rackumfang.
Lieferung der Komponenten
Bereitstellung von Schließ- und Systemkomponenten passend zur Konzeption.
Montage und Verkabelung
Fachgerechte Installation an Racks und technischer Infrastruktur.
Softwareparametrierung
Konfiguration der zentralen Plattform auf die betrieblichen Abläufe.
Integration und Inbetriebnahme
Anbindung an bestehende Systeme und produktive Inbetriebnahme.
Schulung und Dokumentation
Einweisung der Betriebsverantwortlichen und Übergabedokumentation.
Wartung und Support
Laufende Betreuung, Updates und Ansprechpartner im Servicefall.
Erweiterung auf weitere Racks und Standorte
Skalierung der Lösung entlang des Wachstums des Betreibers.
Passend zur bestehenden Organisation
Vier Varianten decken den Weg vom einzelnen Standort bis zur unternehmensweiten Sicherheitsplattform ab.
Ein Standort
Ein Rechenzentrum mit zentralem, lokalen Monitoring aller angebundenen Racks.
Mehrere Standorte
Mehrere eigenständig betriebene Standorte mit einer übergreifenden zentralen Sicht.
Nur Plattform
Monitoring-Plattform für Kunden oder Partner, die Montage und Inbetriebnahme selbst übernehmen.
Vollständige Lösung
Planung, Lieferung, Montage, Software und Service durchgängig aus einer Hand.
Sprechen wir über Ihre Rack- und Standortsicherheit
In einem unverbindlichen Erstgespräch klären wir Ihre Anforderungen und zeigen, wie sich die Plattform in Ihre bestehende Infrastruktur integrieren lässt.